
Tek oturum açma
Tek oturum açma, ekibinin hâlihazırda kullandığın kimlik sağlayıcısı üzerinden PeekHire’a erişmesini sağlar: Okta, Microsoft Entra ID, Google Workspace, OneLogin ve SAML 2.0’ı destekleyen diğer tüm sağlayıcılar. Kimsenin başka bir parolaya ihtiyacı olmaz ve erişim, orada zaten uyguladığın kurallara göre belirlenir.
Tek oturum açma Business planına dahildir ve 7 günlük deneme süresince kullanılabilir. Sahipler ve yöneticiler kurulumu yapabilir.
Başlamadan önce
İki şeyi hazırla: Kimlik sağlayıcının uygulama için yayımladığı meta verileri ve bağlamak istediğin her e-posta alan adının DNS bölgesine erişim.
Kimlik sağlayıcını bağlama
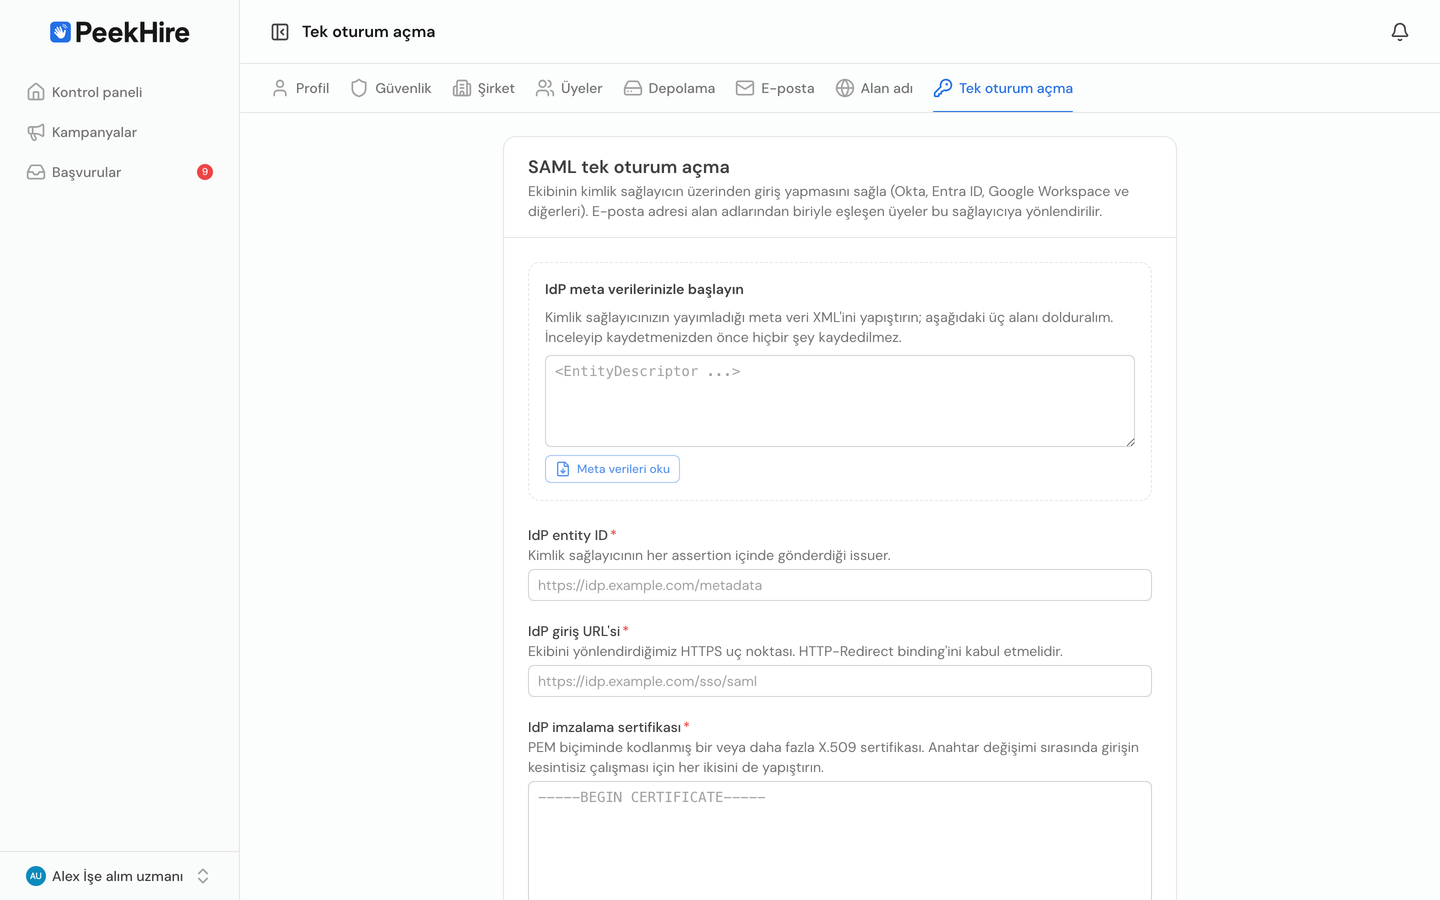
Hesap → Tek oturum açma sayfasına git.
- Kimlik sağlayıcında PeekHire’ı kaydet. Sayfada bir Entity ID ve ACS URL gösterilir. Bunları, orada oluşturduğun SAML uygulamasına kopyala. Bu iki değer çalışma alanına özeldir.
- Bilgileri geri getir. Sağlayıcının yayımladığı meta veri XML’ini IdP meta verilerinden başla alanına yapıştır ve Meta verileri oku seçeneğini belirle. Entity ID, oturum açma URL’si ve imzalama sertifikası senin için doldurulur. Üç alanı elle de girebilirsin.
- E-posta alan adlarını ekle. Adresi bu alan adlarından birinde olan herkes bu bağlantıyı kullanır.
gmail.comgibi herkese açık e-posta sağlayıcıları bağlanamaz. - Kaydet.
Alan adını doğrulama
Bir alan adını kontrol ettiğini kanıtlayana kadar kullanılamaz. Sayfada her alan adı için bir TXT kaydı gösterilir:
| Alan | Değer |
|---|---|
| Tür | TXT |
| Ad | _peekhire-sso.your-company.com |
| Değer | peekhire-sso-verification=… |
Kaydı DNS bölgenize ekle, ardından Alan adını doğrula seçeneğini belirle. DNS değişiklikleri genellikle birkaç dakika içinde görünür, ancak daha uzun sürebilir. Bir alan adı doğrulanana kadar oturum açma istekleri bu alan adına yönlendirilmez ve hiçbir kural uygulanmaz.
Kurulumunu kontrol etme
Bağlantıyı kontrol et, kimseyi sağlayıcına yönlendirmeden denetlenebilecek her şeyi kontrol eder: planını, alan adı doğrulamasını, imzalama sertifikasını ve ne kadar süre daha geçerli olduğunu, oturum açma URL’sine erişilip erişilemediğini ve ayarlarından bir oturum açma isteği oluşturulup oluşturulamadığını. Her madde yalnızca başarısız olmakla kalmaz, neyin yanlış olduğunu da bildirir.
Oturum açmayı dene, ekibinden önce kendin deneyebilmen için gerçek akışı yeni bir sekmede açar.
Seçenekler
İlk oturum açmada hesap oluştur. Sağlayıcının onayladığı yeni kişiler çalışma alanına otomatik olarak üye olur. Yalnızca davet ettiğin kişilerin katılmasına izin vermek için bu seçeneği kapat.
Bu alan adları için tek oturum açmayı zorunlu kıl. Doğrulanmış alan adlarındaki herkes sağlayıcını kullanmalıdır. Parola, Google ve Microsoft ile oturum açma seçenekleri devre dışı bırakılır. Bu seçeneği yalnızca bir alan adı doğrulandıktan sonra açabilirsin.
Çalışma alanının sahibi bu zorunluluktan her zaman muaftır. Kimlik sağlayıcına erişilemez hâle gelirse sahip yine de parolayla oturum açıp zorunluluğu kapatabilir.
IdP tarafından başlatılan oturum açmaya izin ver. Kişilerin PeekHire yerine sağlayıcındaki uygulama kutucuğundan başlamasını sağlar. İhtiyacın yoksa kapalı bırak: PeekHire’ın başlatmadığı bir oturum açma isteği bizim isteğimizle eşleştirilemez, bu nedenle yalnızca assertion’a göre kontrol edilir.
İmzalama sertifikasını yenileme
Sağlayıcın imzalama anahtarını yenilediğinde, iki sertifikayı da sertifika alanına arka arkaya yapıştır. Oturum açma her iki sertifikayla da çalışmayı sürdürür, böylece kimse erişim dışında kalmaz. Yenileme tamamlandığında eski sertifikayı kaldır.
Hesapları eşzamanlı tutma
Tek oturum açma, kimlerin erişebileceğini belirler. Kişiler katılıp ayrıldıkça hesapların otomatik oluşturulup devre dışı bırakılması için kullanıcı provizyonlamayı da ayarla. Kullanıcı provizyonlama (SCIM) sayfasına bak.
Kimin nasıl oturum açtığını görme
Hesap → Üyeler sayfasında her üye için bir Oturum açma sütunu bulunur: parola, Google, Microsoft veya SSO. Bu, henüz tek oturum açmaya geçmemiş kişileri görmenin en hızlı yoludur.
Planın değişirse
Business planından ayrıldığında yapılandırman korunur, ancak bağlantı artık kişileri içeri almaz. Üyelere seninle iletişime geçmeleri söylenir ve oturum açma zorunluluğu artık geçerli olmadığı için bunun yerine e-posta adresleri ve parolalarıyla oturum açabilirler. Sahipler ve yöneticiler sağlayıcı üzerinden oturum açmayı sürdürebilir, böylece planı ürünün içinden yeniden etkinleştirebilirsin. Business planına geri dön; her şey aynı şekilde çalışmaya devam eder.
Bağlantıyı kaldırma
Bağlantıyı kaldır önce onay ister, çünkü işlem anında yürürlüğe girer: Artık hiç kimse sağlayıcın üzerinden oturum açamaz ve doğrulanmış alan adların da kaldırılır; bu nedenle kullanıcı provizyonlama artık kişi ekleyemez. Yalnızca tek oturum açma üzerinden giriş yapmış olan herkes, yeniden erişmek için Parolamı unuttum seçeneğiyle parola belirler. Daha sonra yeniden bağlamak için alan adlarını tekrar doğrulaman gerekir.
Sorun giderme
"Bu e-posta alan adı için tek oturum açma ayarlanmamış." Adres, doğrulanmış bir alan adında değil. Yazımı ve alan adının doğrulanmış olarak görünüp görünmediğini kontrol et.
"Tek oturum açma tamamlanamadı." Assertion reddedildi. Yaygın nedenler arasında süresi dolmuş imzalama sertifikası, sağlayıcının kullandığıyla artık eşleşmeyen bir sertifika, yapılandırılmış olandan farklı bir entity ID veya çok geç ulaşan bir yanıt bulunur. Önce Bağlantıyı kontrol et seçeneğini kullan.
"Bu adres zaten başka bir çalışma alanına ait." Bu e-posta adresi başka bir PeekHire çalışma alanının üyesi. Seninkine katılmadan önce o çalışma alanından ayrılması gerekir.
"Ağından çok fazla oturum açma denemesi yapıldı." Kısa süre içinde tek bir ağ adresinden normalden fazla oturum açma isteği geldi. Birkaç dakika bekleyip yeniden dene. Aynı adresi kullanan ofisler günlük kullanım için yeterli deneme hakkına sahiptir.
"Bu çalışma alanı yalnızca davetli üyeleri kabul ediyor." Anında hesap oluşturma kapalı. Kişiyi davet et veya bu ayarı aç.