
ऑटोमेशन आणि डेव्हलपर्स
API की
API ॲक्सेससाठी प्रमाणीकरण करणाऱ्या की तयार करा, त्यांची व्याप्ती ठरवा आणि त्या बदला.
API keys PeekHire मध्ये प्रोग्रामॅटिक ॲक्सेससाठी वापरल्या जातात — REST API आणि तुमच्या नो-कोड ऑटोमेशन्ससाठी.
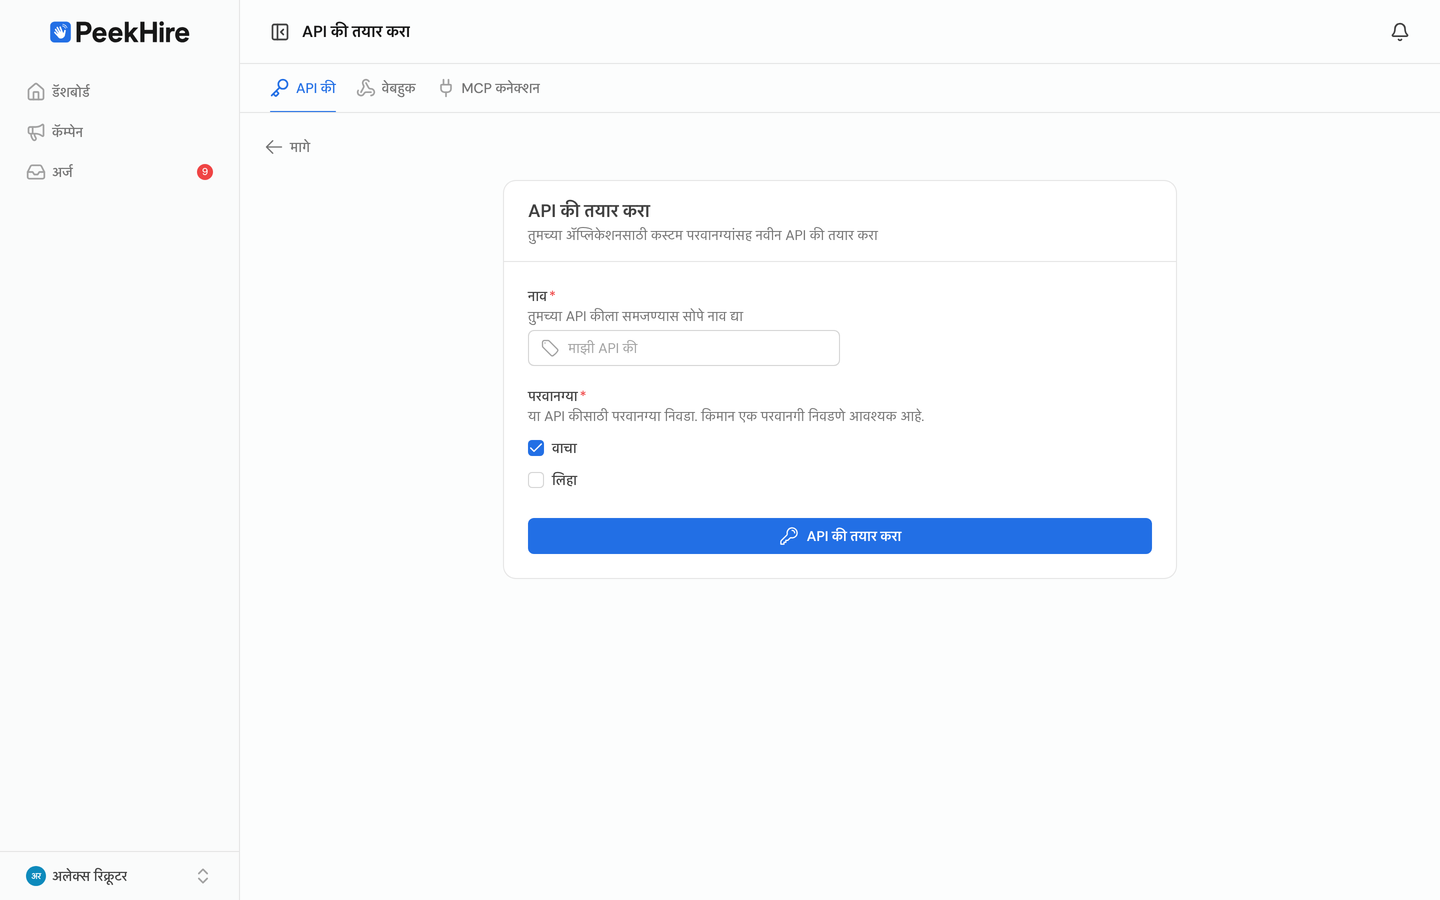
API key तयार करणे
- डेव्हलपर टूल्स → API keys → तयार करा येथे जा.
- API key साठी वर्णनात्मक नाव द्या (उदा. Zapier integration), म्हणजे ती कशासाठी आहे हे तुम्हाला लक्षात राहील.
- API key दाखवल्यावर तिची व्हॅल्यू कॉपी करा — सुरक्षेच्या कारणास्तव, त्यानंतर ती पुन्हा पाहता येणार नाही.
API key वापरणे
प्रत्येक रिक्वेस्टसोबत API key bearer token म्हणून पाठवा:
curl https://your-api-host/api/v1/applications \
  -H "Authorization: Bearer YOUR_API_KEY"
परवानग्या
प्रत्येक API key सोबत तिच्या वापरावर मर्यादा घालणाऱ्या परवानग्या असतात:
- वाचन — डेटा मिळवा (कॅम्पेन, अर्ज आणि वापरकर्त्यांची यादी पाहा आणि त्यांची माहिती मिळवा).
- लेखन — डेटा तयार करा किंवा बदला.
इंटिग्रेशनला आवश्यक तेवढ्याच परवानग्या द्या (किमान आवश्यक परवानग्या). स्प्रेडशीट किंवा डॅशबोर्डमध्ये डेटा सिंक करण्यासाठी फक्त-वाचन API key पुरेशी आहे; इंटिग्रेशनला PeekHire मध्ये काही बदलायचे असेल तेव्हाच लेखन परवानगी जोडा.
API keys सुरक्षित ठेवणे
- API keys कडे पासवर्डप्रमाणे पाहा. API key असलेली कोणतीही व्यक्ती तुमच्या डेटावर कृती करू शकते.
- API keys कधीही रिपॉझिटरीमध्ये कमिट करू नका किंवा क्लायंट-साइड कोडमध्ये ठेवू नका.
- प्रत्येक इंटिग्रेशनसाठी वेगळी API key वापरा, म्हणजे इतर इंटिग्रेशन्सवर परिणाम न करता एक API key रद्द करता येईल.
- API keys सिक्रेट्स मॅनेजरमध्ये किंवा तुमच्या टूलच्या क्रेडेन्शियल स्टोअरमध्ये ठेवा; साध्या मजकूरात ठेवू नका.
API keys बदलणे आणि रद्द करणे
API key उघड झाली असल्यास — किंवा तुम्ही ठराविक वेळापत्रकानुसार API keys बदलत असल्यास — नवीन API key तयार करा, तुमचे इंटिग्रेशन अपडेट करा आणि मग जुनी API key हटवा. API key हटवल्यावर तिचा ॲक्सेस लगेच रद्द होतो.