
Автоматизация и разработчики
Ключи API
Создавай ключи, задавай им области доступа и ротируй их для аутентификации доступа к API.
Ключи API аутентифицируют программный доступ к PeekHire — как к REST API, так и к твоим no-code-автоматизациям.
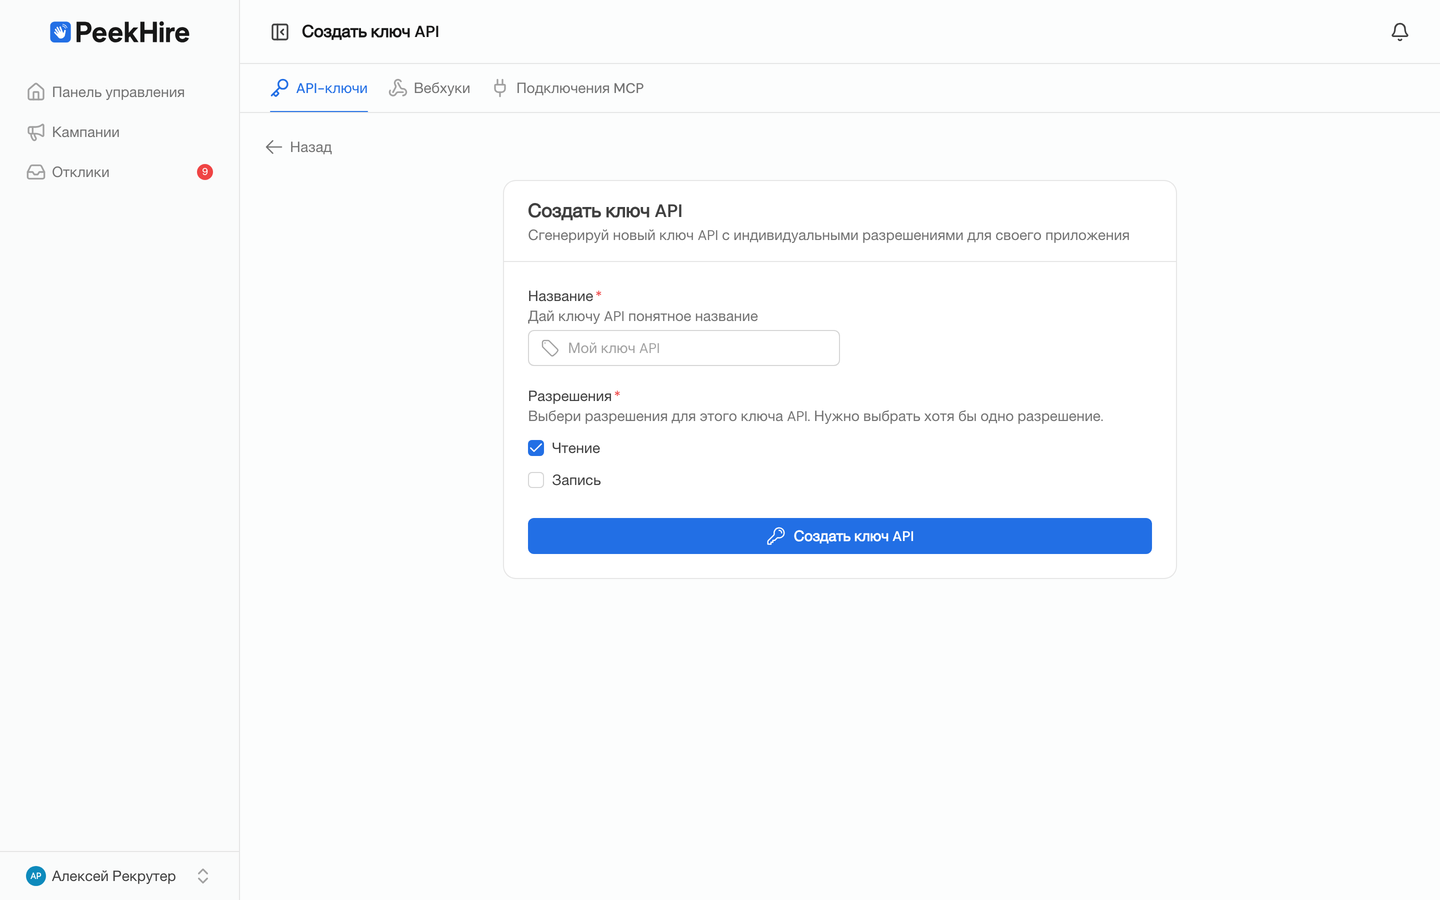
Создание ключа
- Перейди в Инструменты разработчика → ключи API → создать.
- Дай ключу понятное название (например, интеграция с Zapier), чтобы помнить, для чего он нужен.
- Скопируй значение ключа, когда оно появится, — из соображений безопасности ты не сможешь увидеть его снова позже.
Использование ключа
Отправляй ключ как bearer-токен в каждом запросе:
curl https://your-api-host/api/v1/applications \
  -H "Authorization: Bearer YOUR_API_KEY"
Разрешения
У каждого ключа есть разрешения, которые ограничивают его возможности:
- Чтение — получать данные (список и данные кампаний, заявок, пользователей).
- Запись — создавать или изменять данные.
Выдавай только те права, которые нужны интеграции (принцип минимальных привилегий). Ключа только для чтения достаточно, чтобы синхронизировать данные в таблицу или дашборд; добавляй Запись только тогда, когда интеграции нужно что-то менять в PeekHire.
Безопасное хранение ключей
- Относись к ключам как к паролям. Любой, у кого есть ключ, может работать с твоими данными.
- Никогда не коммить ключи в репозиторий и не помещай их в клиентский код.
- Используй отдельный ключ для каждой интеграции, чтобы можно было отозвать один, не затрагивая остальные.
- Храни ключи в менеджере секретов или в хранилище учетных данных твоего инструмента, а не в виде обычного текста.
Ротация и отзыв
Если ключ был раскрыт — или ты просто ротируешь ключи по расписанию — создай новый ключ, обнови интеграцию, а затем удали старый. Удаление ключа немедленно отзывает его доступ.