
Autentificare unică
Autentificarea unică le permite membrilor echipei să acceseze PeekHire prin furnizorul de identitate pe care îl folosiți deja — Okta, Microsoft Entra ID, Google Workspace, OneLogin și orice alt serviciu compatibil cu SAML 2.0. Nimeni nu are nevoie de încă o parolă, iar accesul respectă regulile pe care le aplicați deja acolo.
Autentificarea unică este inclusă în planul Business și este disponibilă în perioada de probă de 7 zile. Proprietarii și administratorii o pot configura.
Înainte de a începe
Pregătește două lucruri: metadatele publicate de furnizorul de identitate pentru aplicație și accesul la zona DNS a fiecărui domeniu de e-mail pe care vrei să-l conectezi.
Conectarea furnizorului de identitate
Accesează Cont → Autentificare unică.
- Înregistrează PeekHire la furnizorul de identitate. Pagina afișează un ID de entitate și un URL ACS. Copiază-le pe amândouă în aplicația SAML pe care o creezi acolo. Aceste două valori sunt specifice spațiului tău de lucru.
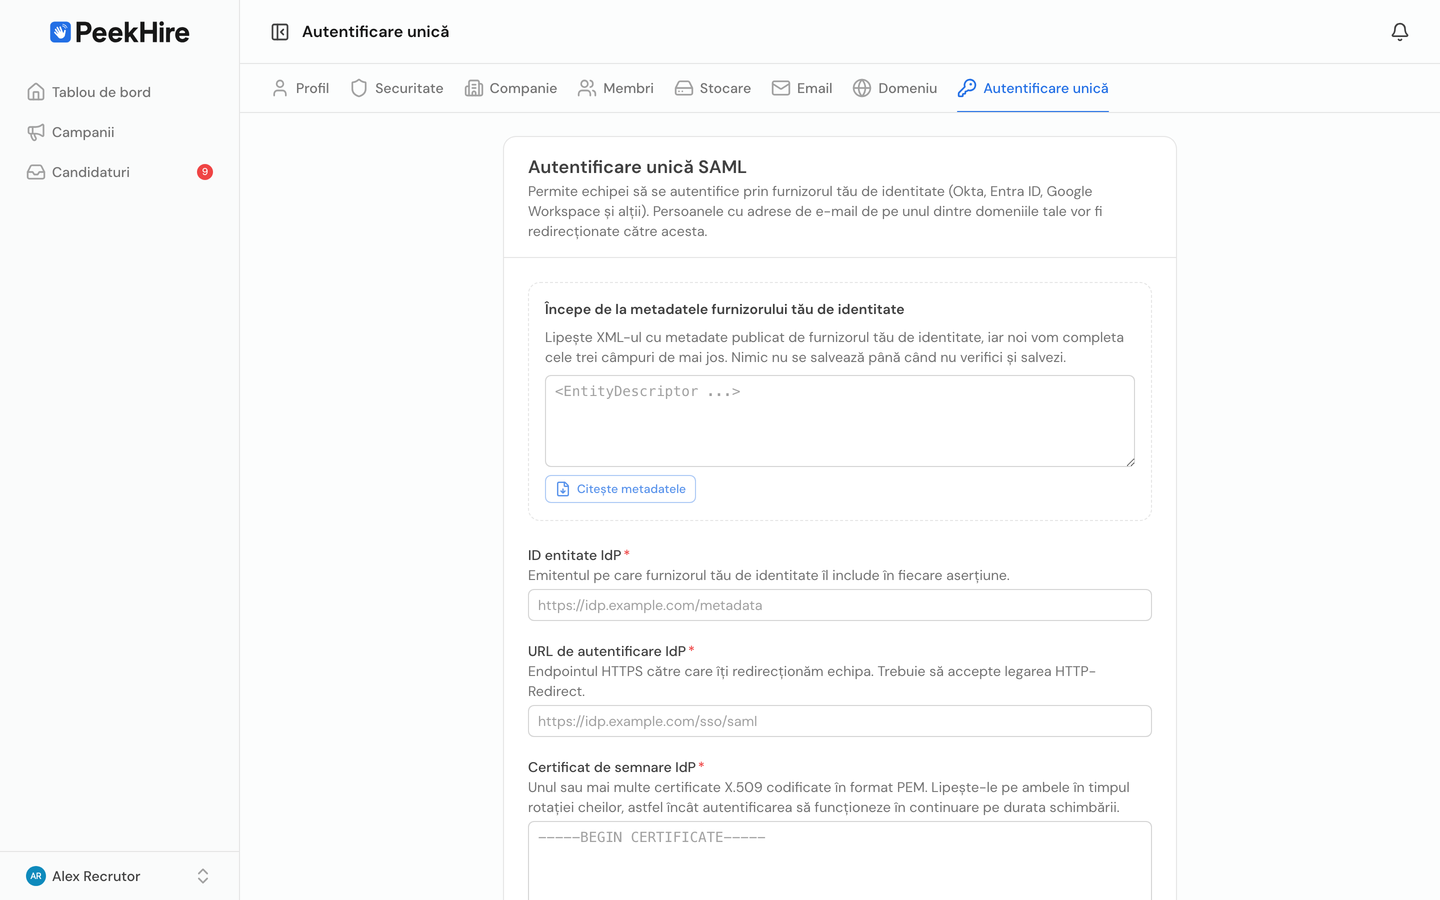
- Introdu detaliile furnizorului. Lipește codul XML cu metadatele publicate de furnizor în Începe cu metadatele IdP și selectează Citește metadatele. ID-ul entității, URL-ul de autentificare și certificatul de semnare se completează automat. Poți introduce manual și cele trei câmpuri.
- Adaugă domeniile de e-mail. Toate persoanele cu adrese de pe aceste domenii vor folosi această conexiune. Nu poți conecta furnizori publici de e-mail, precum
gmail.com. - Salvează.
Verificarea unui domeniu
Un domeniu nu are niciun efect până când nu dovedești că îl controlezi. Pagina afișează o înregistrare TXT pentru fiecare domeniu:
| Câmp | Valoare |
|---|---|
| Tip | TXT |
| Nume | _peekhire-sso.your-company.com |
| Valoare | peekhire-sso-verification=… |
Adaugă înregistrarea în zona DNS, apoi selectează Verifică domeniul. Modificările DNS apar, de obicei, în câteva minute, dar pot dura mai mult. Până la verificarea unui domeniu, acesta nu direcționează autentificări și nu aplică nicio regulă.
Verificarea configurării
Verifică conexiunea verifică tot ce poate fi evaluat fără a trimite pe nimeni la furnizorul tău: planul, verificarea domeniului, certificatul de semnare și perioada rămasă de valabilitate, accesibilitatea URL-ului de autentificare și posibilitatea de a crea o cerere de autentificare din setările tale. Fiecare element îți arată ce nu funcționează, nu doar că a eșuat.
Testează autentificarea deschide fluxul real într-o filă nouă, ca să-l poți încerca înaintea echipei.
Opțiuni
Creează conturi la prima autentificare. Persoanele noi aprobate de furnizorul tău se alătură automat spațiului de lucru ca membri. Dezactivează această opțiune pentru a permite accesul doar persoanelor pe care le-ai invitat.
Solicită autentificarea unică pentru aceste domenii. Toate persoanele de pe domeniile verificate trebuie să folosească furnizorul tău. Autentificarea cu parolă, Google și Microsoft este dezactivată. Poți activa această opțiune numai după ce un domeniu este verificat.
Proprietarul spațiului de lucru este întotdeauna exceptat de la această cerință. Dacă furnizorul tău de identitate devine inaccesibil, proprietarul se poate autentifica în continuare cu o parolă și poate dezactiva cerința.
Permite autentificarea inițiată de IdP. Le permite persoanelor să pornească din dala aplicației de la furnizorul tău, în loc să înceapă din PeekHire. Lasă opțiunea dezactivată dacă nu ai nevoie de ea: o autentificare inițiată în afara PeekHire nu poate fi asociată unei cereri trimise de noi, așa că este verificată doar pe baza afirmației SAML.
Rotirea certificatului de semnare
Când furnizorul își rotește cheia de semnare, lipește ambele certificate în câmpul certificatului, unul după altul. Autentificarea va funcționa cu oricare dintre ele, așa că nimeni nu va pierde accesul în această perioadă. Elimină certificatul vechi după încheierea rotirii.
Menținerea conturilor sincronizate
Autentificarea unică stabilește cine poate accesa contul. Pentru a crea și dezactiva automat conturi pe măsură ce persoanele se alătură echipei sau pleacă, configurează și provisionarea utilizatorilor. Consultă Provisionarea utilizatorilor (SCIM).
Metode de autentificare
Cont → Membri afișează o coloană Autentificare pentru fiecare membru: parolă, Google, Microsoft sau SSO. Este cea mai rapidă metodă de a vedea cine nu a trecut încă la autentificarea unică.
Dacă se schimbă planul
Configurația se păstrează dacă renunți la planul Business, dar conexiunea nu mai permite accesul prin furnizorul tău. Membrii sunt îndrumați să te contacteze și se pot autentifica folosind adresa de e-mail și parola, deoarece cerința de autentificare unică nu se mai aplică. Proprietarii și administratorii se pot autentifica în continuare prin furnizor, astfel încât să poți reactiva planul din produs. Revino la planul Business și totul se reia fără modificări.
Eliminarea conexiunii
Elimină conexiunea solicită mai întâi confirmarea, deoarece modificarea intră imediat în vigoare: nimeni nu se mai poate autentifica prin furnizorul tău, iar domeniile verificate sunt eliminate odată cu conexiunea, deci provisionarea utilizatorilor nu mai poate adăuga persoane. Oricine s-a autentificat doar prin autentificare unică își poate seta o parolă folosind Ai uitat parola? pentru a recăpăta accesul. Pentru a reconecta serviciul mai târziu, va trebui să verifici din nou domeniile.
Depanare
„Autentificarea unică nu este configurată pentru acest domeniu de e-mail.” Adresa nu aparține unui domeniu verificat. Verifică ortografia și confirmă că domeniul apare ca verificat.
„Autentificarea unică nu s-a finalizat.” Afirmația SAML a fost refuzată. Cauzele obișnuite sunt un certificat de semnare expirat, un certificat care nu mai corespunde celui folosit de furnizorul tău, un ID de entitate diferit de cel configurat sau un răspuns sosit prea târziu. Mai întâi, rulează Verifică conexiunea.
„Această adresă aparține deja unui alt spațiu de lucru.” Adresa de e-mail este asociată unui membru dintr-un alt spațiu de lucru PeekHire. Contul trebuie să părăsească acel spațiu de lucru înainte de a se putea alătura celui al tău.
„Prea multe încercări de autentificare din rețeaua ta.” Într-un interval scurt au sosit mai multe autentificări decât de obicei de la aceeași adresă de rețea. Așteaptă câteva minute și încearcă din nou. Rețelele de birou care folosesc aceeași adresă au suficient spațiu pentru utilizarea obișnuită.
„Acest spațiu de lucru permite accesul doar membrilor invitați.” Crearea automată a conturilor la prima autentificare este dezactivată. Invită persoana sau activează setarea.