
การเข้าสู่ระบบครั้งเดียว
การลงชื่อเข้าใช้ครั้งเดียวช่วยให้ทีมของคุณเข้าใช้ PeekHire ผ่านผู้ให้บริการข้อมูลระบุตัวตนที่คุณใช้อยู่แล้วได้ ไม่ว่าจะเป็น Okta, Microsoft Entra ID, Google Workspace, OneLogin หรือบริการอื่นที่รองรับ SAML 2.0 ไม่มีใครต้องใช้รหัสผ่านเพิ่ม และการเข้าใช้จะเป็นไปตามกฎที่คุณกำหนดไว้แล้ว
การลงชื่อเข้าใช้ครั้งเดียวรวมอยู่ในแพ็กเกจ Business และใช้งานได้ระหว่างช่วงทดลองใช้ 7 วัน เจ้าของและผู้ดูแลระบบตั้งค่าได้
ก่อนเริ่มต้น
เตรียมข้อมูล 2 อย่างให้พร้อม ได้แก่ ข้อมูลเมทาดาทาที่ผู้ให้บริการข้อมูลระบุตัวตนเผยแพร่สำหรับแอปพลิเคชัน และสิทธิ์เข้าถึงโซน DNS ของทุกโดเมนอีเมลที่ต้องการเชื่อมต่อ
เชื่อมต่อผู้ให้บริการข้อมูลระบุตัวตน
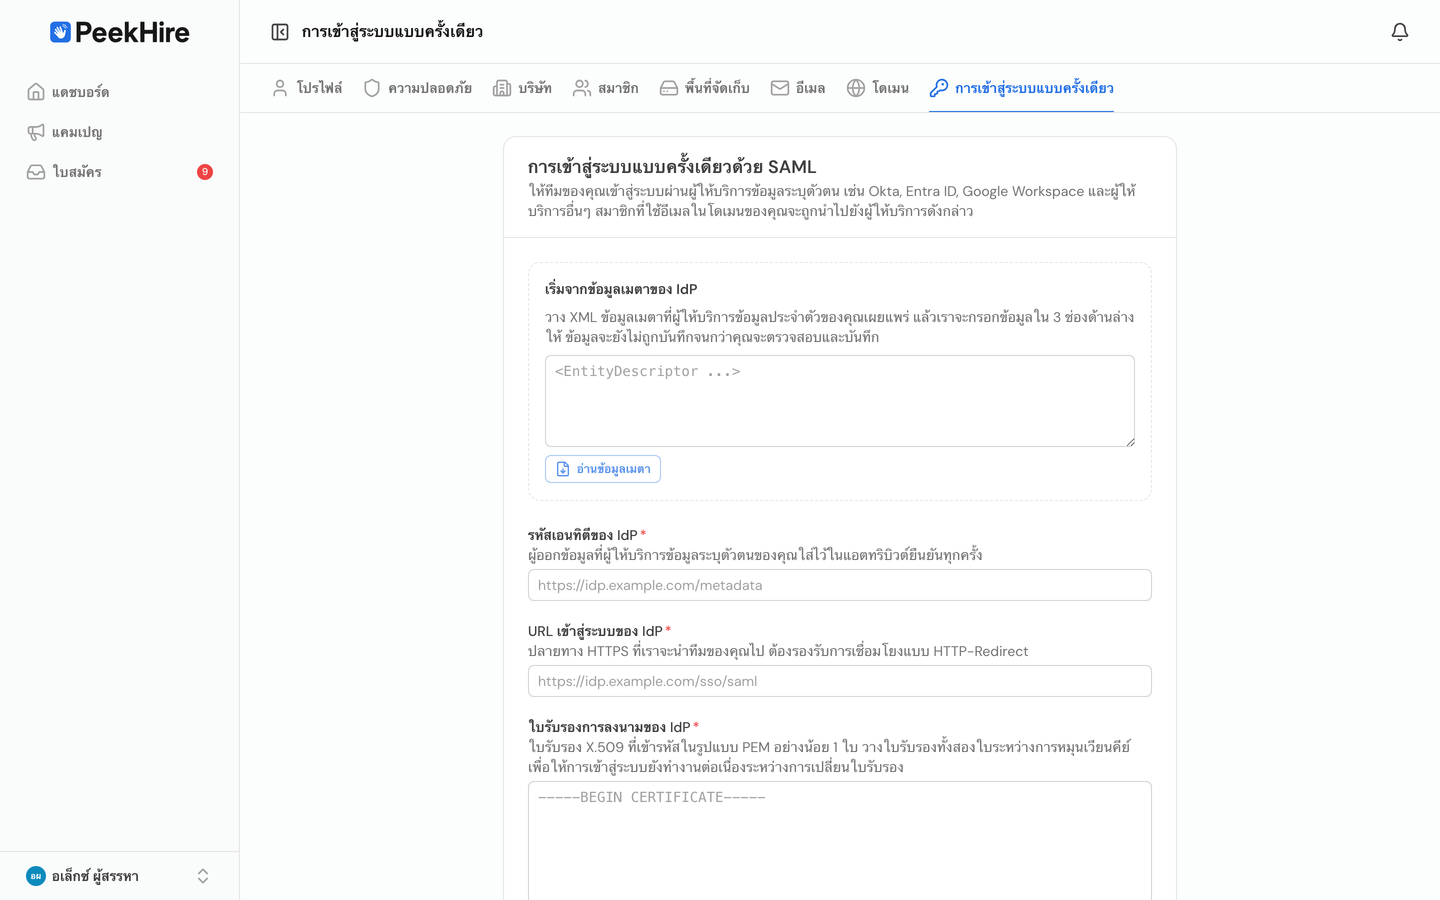
ไปที่ บัญชี → การลงชื่อเข้าใช้ครั้งเดียว.
- ลงทะเบียน PeekHire ในผู้ให้บริการข้อมูลระบุตัวตนของคุณ หน้านี้จะแสดง Entity ID และ ACS URL คัดลอกทั้งสองค่าไปใส่ในแอปพลิเคชัน SAML ที่สร้างไว้ในผู้ให้บริการ ค่าสองรายการนี้เป็นค่าเฉพาะของพื้นที่ทำงานของคุณ
- นำรายละเอียดกลับมา วาง XML เมทาดาทาที่ผู้ให้บริการเผยแพร่ลงใน เริ่มต้นจากเมทาดาทาของ IdP แล้วเลือก อ่านเมทาดาทา ระบบจะกรอก Entity ID, URL สำหรับลงชื่อเข้าใช้ และใบรับรองการลงนามให้โดยอัตโนมัติ หรือจะกรอกทั้งสามช่องด้วยตนเองก็ได้
- เพิ่มโดเมนอีเมล ทุกคนที่ใช้อีเมลในโดเมนเหล่านี้จะใช้การเชื่อมต่อนี้ ไม่สามารถเชื่อมต่อผู้ให้บริการอีเมลสาธารณะ เช่น
gmail.comได้ - บันทึก
ยืนยันโดเมน
โดเมนจะยังไม่มีผลจนกว่าคุณจะยืนยันได้ว่าเป็นผู้ควบคุมโดเมนนั้น สำหรับแต่ละโดเมน หน้าจะแสดงระเบียน TXT:
| Field | Value |
|---|---|
| Type | TXT |
| Name | _peekhire-sso.your-company.com |
| Value | peekhire-sso-verification=… |
เพิ่มระเบียนนี้ในโซน DNS แล้วเลือก ยืนยันโดเมน การเปลี่ยนแปลง DNS มักปรากฏภายในไม่กี่นาที แต่อาจใช้เวลานานกว่านั้น จนกว่าโดเมนจะได้รับการยืนยัน ระบบจะไม่ใช้โดเมนนี้กำหนดเส้นทางการลงชื่อเข้าใช้หรือบังคับใช้ข้อกำหนดใดๆ
ตรวจสอบการตั้งค่า
ตรวจสอบการเชื่อมต่อ จะตรวจสอบทุกอย่างที่ประเมินได้โดยไม่ต้องส่งใครไปยังผู้ให้บริการของคุณ ได้แก่ แพ็กเกจ การยืนยันโดเมน ใบรับรองการลงนามและระยะเวลาที่ใบรับรองยังใช้ได้ การเข้าถึง URL สำหรับลงชื่อเข้าใช้ และการสร้างคำขอลงชื่อเข้าใช้จากการตั้งค่าของคุณได้หรือไม่ แต่ละรายการจะบอกปัญหาที่พบ ไม่ใช่แค่แจ้งว่าล้มเหลว
ทดสอบการลงชื่อเข้าใช้ จะเปิดขั้นตอนการลงชื่อเข้าใช้จริงในแท็บใหม่ เพื่อให้คุณลองใช้งานก่อนที่ทีมจะเริ่มใช้
ตัวเลือก
สร้างบัญชีเมื่อลงชื่อเข้าใช้ครั้งแรก ผู้ใช้ใหม่ที่ผู้ให้บริการอนุมัติจะเข้าร่วมพื้นที่ทำงานในฐานะสมาชิกโดยอัตโนมัติ ปิดตัวเลือกนี้หากต้องการให้เข้าร่วมได้เฉพาะผู้ที่คุณเชิญเท่านั้น
กำหนดให้ใช้การลงชื่อเข้าใช้ครั้งเดียวสำหรับโดเมนเหล่านี้ ทุกคนในโดเมนที่ยืนยันแล้วต้องใช้ผู้ให้บริการของคุณ ระบบจะไม่อนุญาตให้ลงชื่อเข้าใช้ด้วยรหัสผ่าน Google หรือ Microsoft คุณเปิดตัวเลือกนี้ได้ก็ต่อเมื่อมีโดเมนที่ยืนยันแล้ว
เจ้าของพื้นที่ทำงานได้รับการยกเว้นจากข้อกำหนดนี้เสมอ หากผู้ให้บริการข้อมูลระบุตัวตนของคุณเข้าใช้งานไม่ได้ เจ้าของยังลงชื่อเข้าใช้ด้วยรหัสผ่านและปิดข้อกำหนดนี้ได้
อนุญาตให้เริ่มลงชื่อเข้าใช้จาก IdP ช่วยให้ผู้ใช้เริ่มจากไทล์แอปในผู้ให้บริการของคุณแทนการเริ่มจาก PeekHire ให้ปิดตัวเลือกนี้ไว้ เว้นแต่จำเป็นต้องใช้ เพราะระบบจะเชื่อมโยงการลงชื่อเข้าใช้ที่ไม่ได้เริ่มจาก PeekHire กับคำขอของเราไม่ได้ จึงตรวจสอบจาก assertion เพียงอย่างเดียว
เปลี่ยนใบรับรองการลงนาม
เมื่อผู้ให้บริการเปลี่ยนคีย์การลงนาม ให้วางใบรับรอง ทั้งสองรายการ ลงในช่องใบรับรอง โดยวางต่อกัน การลงชื่อเข้าใช้จะยังใช้ได้ด้วยใบรับรองใดใบรับรองหนึ่ง จึงไม่มีช่วงที่ผู้ใช้เข้าใช้งานไม่ได้ ลบใบรับรองเก่าออกเมื่อเปลี่ยนเสร็จแล้ว
ซิงค์บัญชีให้ตรงกัน
การลงชื่อเข้าใช้ครั้งเดียวกำหนดว่าใครเข้าใช้งานได้ หากต้องการสร้างและปิดใช้งานบัญชีโดยอัตโนมัติเมื่อผู้ใช้เข้าร่วมหรือออกจากองค์กร ให้ตั้งค่า การจัดเตรียมบัญชีผู้ใช้ ด้วย ดูที่ การจัดเตรียมบัญชีผู้ใช้ (SCIM)
วิธีลงชื่อเข้าใช้ของแต่ละคน
บัญชี → สมาชิก จะแสดงคอลัมน์ วิธีลงชื่อเข้าใช้ สำหรับสมาชิกแต่ละคน ได้แก่ รหัสผ่าน Google Microsoft หรือ SSO วิธีนี้เป็นวิธีที่เร็วที่สุดในการดูว่าใครยังไม่ได้เปลี่ยนมาใช้การลงชื่อเข้าใช้ครั้งเดียว
หากแพ็กเกจของคุณเปลี่ยน
ระบบจะเก็บการตั้งค่าของคุณไว้หากคุณเปลี่ยนจากแพ็กเกจ Business แต่การเชื่อมต่อจะหยุดนำผู้ใช้เข้าสู่ระบบ สมาชิกจะได้รับแจ้งให้ติดต่อคุณ และสามารถลงชื่อเข้าใช้ด้วยอีเมลและรหัสผ่านแทนได้ เนื่องจากข้อกำหนดการลงชื่อเข้าใช้ไม่มีผลแล้ว เจ้าของและผู้ดูแลระบบยังลงชื่อเข้าใช้ผ่านผู้ให้บริการได้ คุณจึงเปลี่ยนแพ็กเกจกลับจากในผลิตภัณฑ์ได้ เมื่อเปลี่ยนกลับเป็น Business ทุกอย่างจะทำงานต่อโดยไม่มีการเปลี่ยนแปลง
ลบการเชื่อมต่อ
ลบการเชื่อมต่อ จะขอให้ยืนยันก่อน เนื่องจากมีผลทันที: ทุกคนจะลงชื่อเข้าใช้ผ่านผู้ให้บริการของคุณไม่ได้อีก และโดเมนที่ยืนยันแล้วจะถูกลบไปด้วย ทำให้การจัดเตรียมบัญชีผู้ใช้เพิ่มผู้ใช้ไม่ได้อีก ผู้ที่เคยลงชื่อเข้าใช้ผ่านการลงชื่อเข้าใช้ครั้งเดียวเท่านั้น ให้ตั้งรหัสผ่านผ่าน ลืมรหัสผ่าน เพื่อกลับเข้าใช้งาน หากต้องการเชื่อมต่ออีกครั้งภายหลัง คุณจะต้องยืนยันโดเมนอีกครั้ง
การแก้ไขปัญหา
"ไม่ได้ตั้งค่าการลงชื่อเข้าใช้ครั้งเดียวสำหรับโดเมนอีเมลนี้" อีเมลนี้ไม่ได้อยู่ในโดเมนที่ยืนยันแล้ว ตรวจสอบการสะกดและดูว่าโดเมนแสดงสถานะว่ายืนยันแล้วหรือไม่
"การลงชื่อเข้าใช้ครั้งเดียวไม่สำเร็จ" ระบบปฏิเสธ assertion สาเหตุที่พบบ่อยคือใบรับรองการลงนามหมดอายุ ใบรับรองไม่ตรงกับใบที่ผู้ให้บริการใช้อีกต่อไป Entity ID แตกต่างจากค่าที่กำหนดไว้ หรือการตอบกลับมาถึงช้าเกินไป เริ่มจากเลือก ตรวจสอบการเชื่อมต่อ
"อีเมลนี้เป็นสมาชิกของพื้นที่ทำงานอื่นอยู่แล้ว" อีเมลนี้เป็นสมาชิกของพื้นที่ทำงาน PeekHire อื่น ต้องออกจากพื้นที่ทำงานนั้นก่อนจึงจะเข้าร่วมพื้นที่ทำงานของคุณได้
"มีการพยายามลงชื่อเข้าใช้จากเครือข่ายของคุณมากเกินไป" มีการลงชื่อเข้าใช้จากที่อยู่เครือข่ายเดียวกันมากกว่าปกติในช่วงเวลาสั้นๆ รอสักครู่แล้วลองอีกครั้ง สำนักงานที่ใช้ที่อยู่เดียวกันยังมีโควตาเพียงพอสำหรับการใช้งานทั่วไป
"พื้นที่ทำงานนี้รับเฉพาะสมาชิกที่ได้รับเชิญ" ปิดการสร้างบัญชีอัตโนมัติเมื่อผู้ใช้ลงชื่อเข้าใช้ครั้งแรกแล้ว เชิญผู้ใช้ หรือเปิดการตั้งค่านี้