
ระบบอัตโนมัติและนักพัฒนา
คีย์ API
สร้าง กำหนดขอบเขตสิทธิ์ และหมุนเวียนคีย์ที่ใช้ยืนยันตัวตนสำหรับการเข้าถึง API
คีย์ API ใช้ยืนยันตัวตนสำหรับการเข้าถึง PeekHire แบบโปรแกรมได้ — ทั้ง REST API และระบบอัตโนมัติแบบไม่ต้องเขียนโค้ดของคุณ
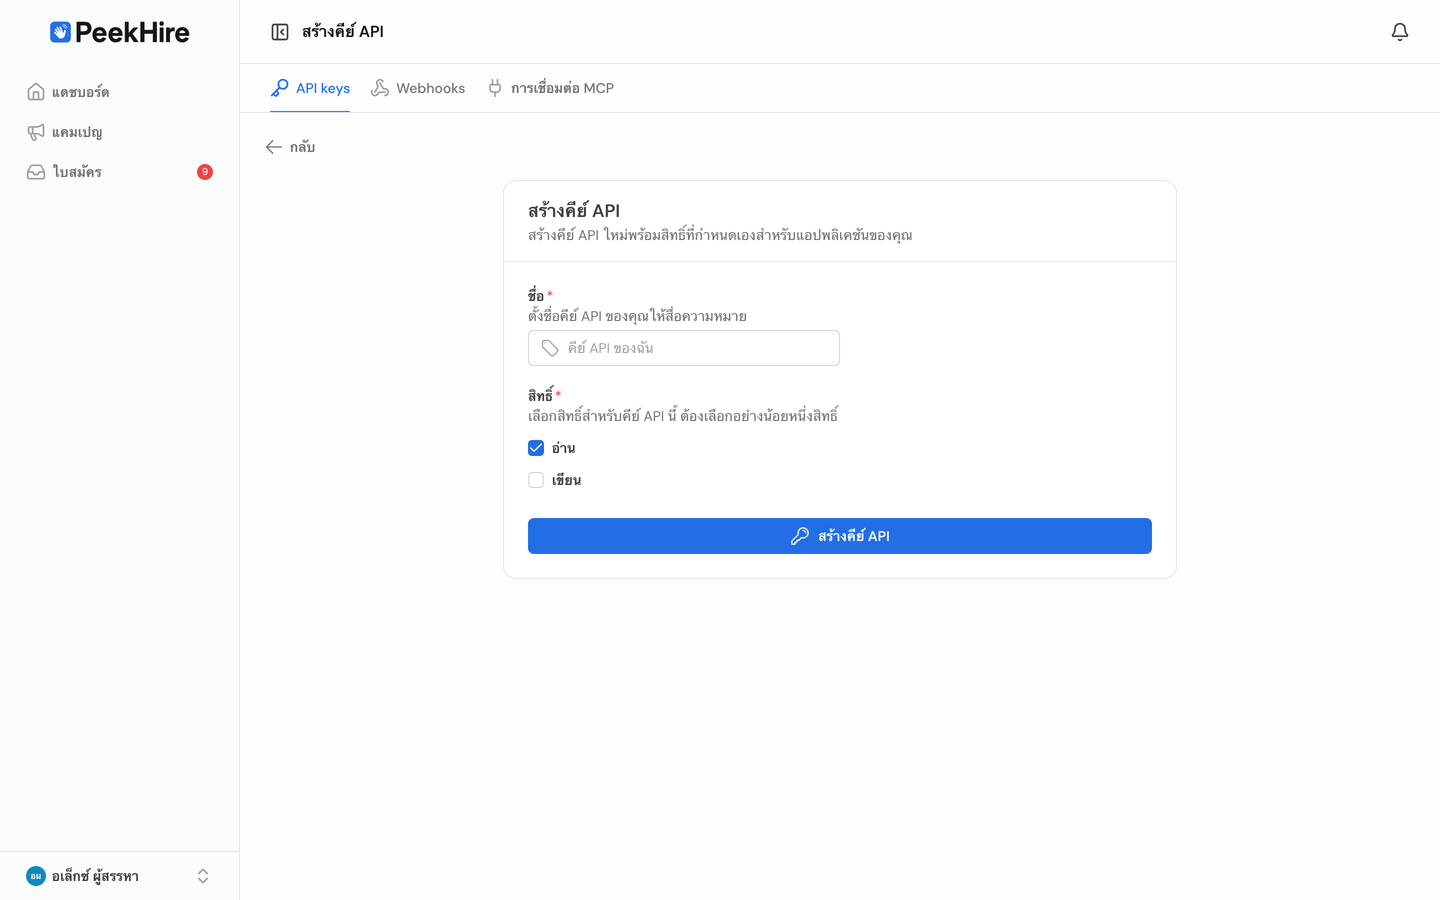
การสร้างคีย์
- ไปที่ เครื่องมือสำหรับนักพัฒนา → คีย์ API → สร้าง.
- ตั้งชื่อคีย์ให้สื่อความหมาย (เช่น การเชื่อมต่อ Zapier) เพื่อให้คุณจำได้ว่า คีย์นี้ใช้ทำอะไร
- คัดลอกค่าคีย์เมื่อระบบแสดงขึ้นมา — เพื่อความปลอดภัย คุณจะไม่สามารถดูคีย์นี้ได้ อีกหลังจากนั้น
การใช้คีย์
ส่งคีย์เป็น bearer token ในทุกคำขอ:
curl https://your-api-host/api/v1/applications \
  -H "Authorization: Bearer YOUR_API_KEY"
สิทธิ์
แต่ละคีย์มีสิทธิ์กำกับอยู่ เพื่อจำกัดสิ่งที่คีย์นั้นทำได้:
- อ่าน — ดึงข้อมูล (ดูรายการและเรียกดูแคมเปญ ใบสมัคร ผู้ใช้)
- เขียน — สร้างหรือแก้ไขข้อมูล
ให้สิทธิ์เท่าที่การเชื่อมต่อต้องใช้เท่านั้น (least privilege) คีย์แบบอ่านอย่างเดียวก็เพียงพอ สำหรับซิงก์ข้อมูลไปยังสเปรดชีตหรือแดชบอร์ดแล้ว; เพิ่ม เขียน เฉพาะเมื่อการเชื่อมต่อ ต้องแก้ไขบางอย่างใน PeekHire
การเก็บคีย์ให้ปลอดภัย
- ปฏิบัติต่อคีย์เหมือนรหัสผ่าน ใครก็ตามที่มีคีย์สามารถดำเนินการกับข้อมูลของคุณได้
- อย่า commit คีย์ ลงใน repository หรือใส่ไว้ในโค้ดฝั่ง client
- ใช้คีย์แยกกันสำหรับแต่ละการเชื่อมต่อ เพื่อให้คุณเพิกถอนคีย์หนึ่งได้โดยไม่กระทบ คีย์อื่น ๆ
- เก็บคีย์ไว้ใน secrets manager หรือที่เก็บข้อมูลรับรองของเครื่องมือที่คุณใช้ ไม่ใช่ใน ข้อความธรรมดา
การหมุนเวียนและเพิกถอน
หากคีย์ถูกเปิดเผย — หรือคุณเพียงแค่หมุนเวียนคีย์ตามรอบเวลา — ให้สร้างคีย์ใหม่ อัปเดตการเชื่อมต่อของคุณ แล้วลบคีย์เก่า การลบคีย์จะเพิกถอนการเข้าถึงของคีย์นั้น ทันที