
ऑटोमेशन और डेवलपर्स
API कुंजियाँ
API एक्सेस के लिए ऑथेंटिकेशन करने वाली कुंजियाँ बनाएँ, उनका दायरा तय करें और उन्हें बदलें।
API keys, PeekHire के प्रोग्रामेटिक ऐक्सेस को प्रमाणित करती हैं — REST API और आपके नो-कोड ऑटोमेशन, दोनों के लिए।
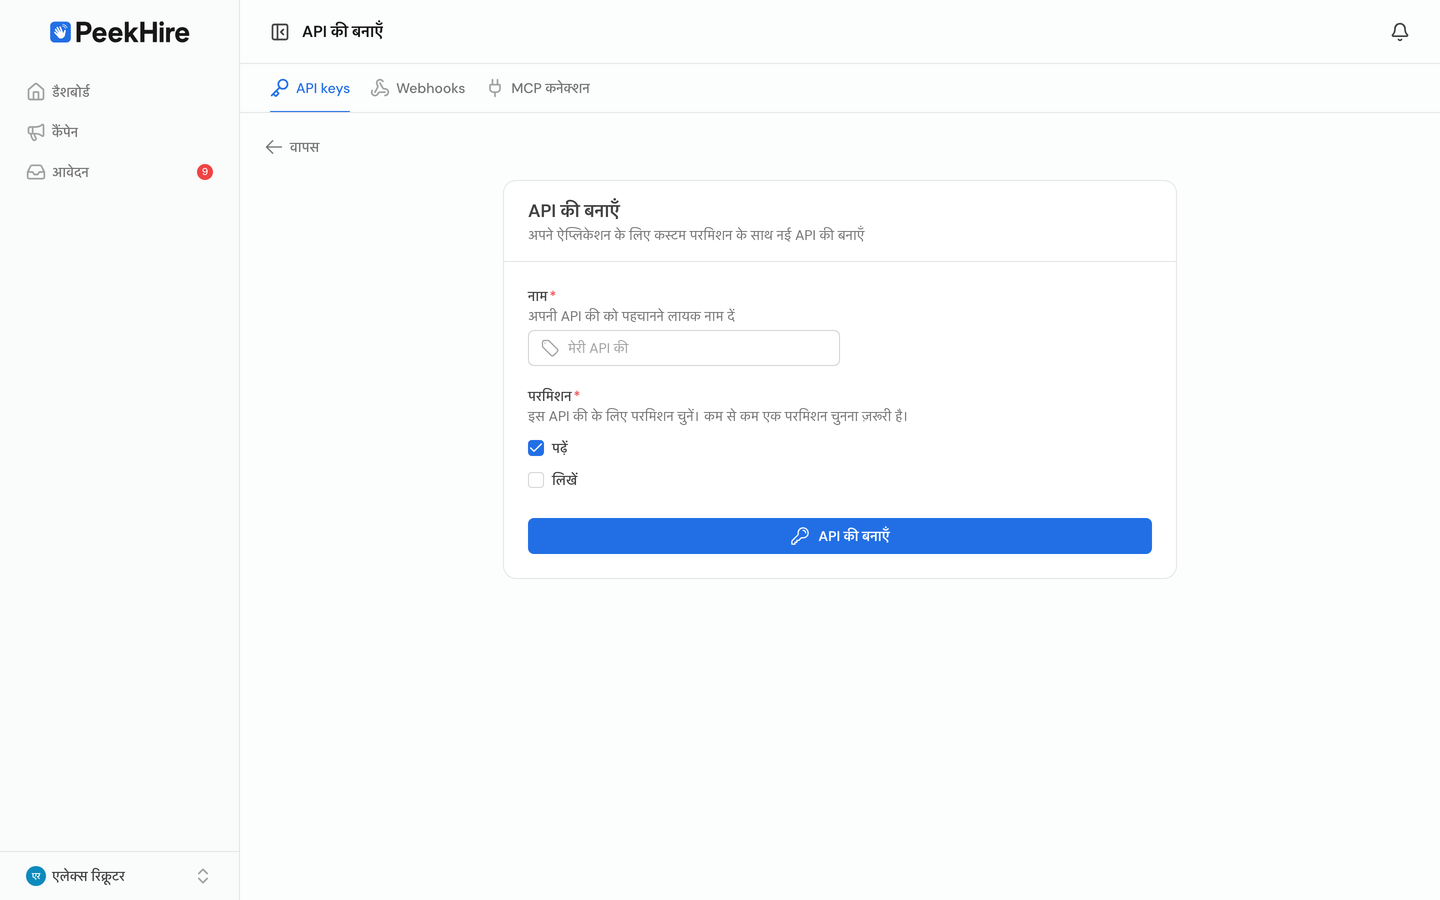
API key बनाना
- डेवलपर टूल → API keys → बनाएँ पर जाएँ।
- API key को ऐसा नाम दें जिससे उसका मकसद याद रहे (जैसे, Zapier integration)।
- API key दिखने पर उसकी वैल्यू कॉपी करें — सुरक्षा के लिए, इसके बाद आप इसे दोबारा नहीं देख पाएँगे।
API key का इस्तेमाल
हर रिक्वेस्ट में API key को bearer token के रूप में भेजें:
curl https://your-api-host/api/v1/applications \
  -H "Authorization: Bearer YOUR_API_KEY"
अनुमतियाँ
हर API key के साथ ऐसी अनुमतियाँ जुड़ी होती हैं जो तय करती हैं कि वह क्या कर सकती है:
- पढ़ने की अनुमति — डेटा फ़ेच करें (कैंपेन, आवेदन और यूज़र की सूची देखें और उनका विवरण पाएँ)।
- लिखने की अनुमति — डेटा बनाएँ या उसमें बदलाव करें।
इंटीग्रेशन को जितनी अनुमति चाहिए, उतनी ही दें। स्प्रेडशीट या डैशबोर्ड में डेटा सिंक करने के लिए सिर्फ़ पढ़ने की अनुमति वाली API key काफ़ी है; लिखने की अनुमति तभी दें जब इंटीग्रेशन को PeekHire में कुछ बदलना हो।
API keys सुरक्षित रखना
- API keys को पासवर्ड की तरह सुरक्षित रखें। इनके ज़रिए कोई भी आपके डेटा पर कार्रवाई कर सकता है।
- API keys को कभी भी रिपॉज़िटरी में कमिट न करें और न ही क्लाइंट-साइड कोड में रखें।
- हर इंटीग्रेशन के लिए अलग API key इस्तेमाल करें, ताकि एक API key रद्द करने पर बाकी पर असर न पड़े।
- API keys को सीक्रेट मैनेजर या अपने टूल के क्रेडेंशियल स्टोर में रखें, सादे टेक्स्ट में नहीं।
API keys बदलना और रद्द करना
अगर कोई API key उजागर हो जाए — या आप तय समय पर API keys बदलते हों — तो नई API key बनाएँ, इंटीग्रेशन अपडेट करें और फिर पुरानी API key डिलीट करें। API key डिलीट करने पर उसका ऐक्सेस तुरंत रद्द हो जाता है।