
ഓട്ടോമേഷനും ഡെവലപ്പർമാരും
API കീകൾ
API ആക്സസ് സ്ഥിരീകരിക്കുന്ന കീകൾ സൃഷ്ടിക്കുകയും, അവയുടെ പരിധി നിശ്ചയിക്കുകയും, പുതുക്കുകയും ചെയ്യുക.
API കീകൾ പ്രോഗ്രാമാറ്റിക് ആക്സസിനായി PeekHire-ൽ പ്രാമാണീകരണം നടത്തുന്നു — REST API വഴിയും കോഡ് എഴുതാതെ പ്രവർത്തിക്കുന്ന ഓട്ടോമേഷനുകൾ വഴിയും.
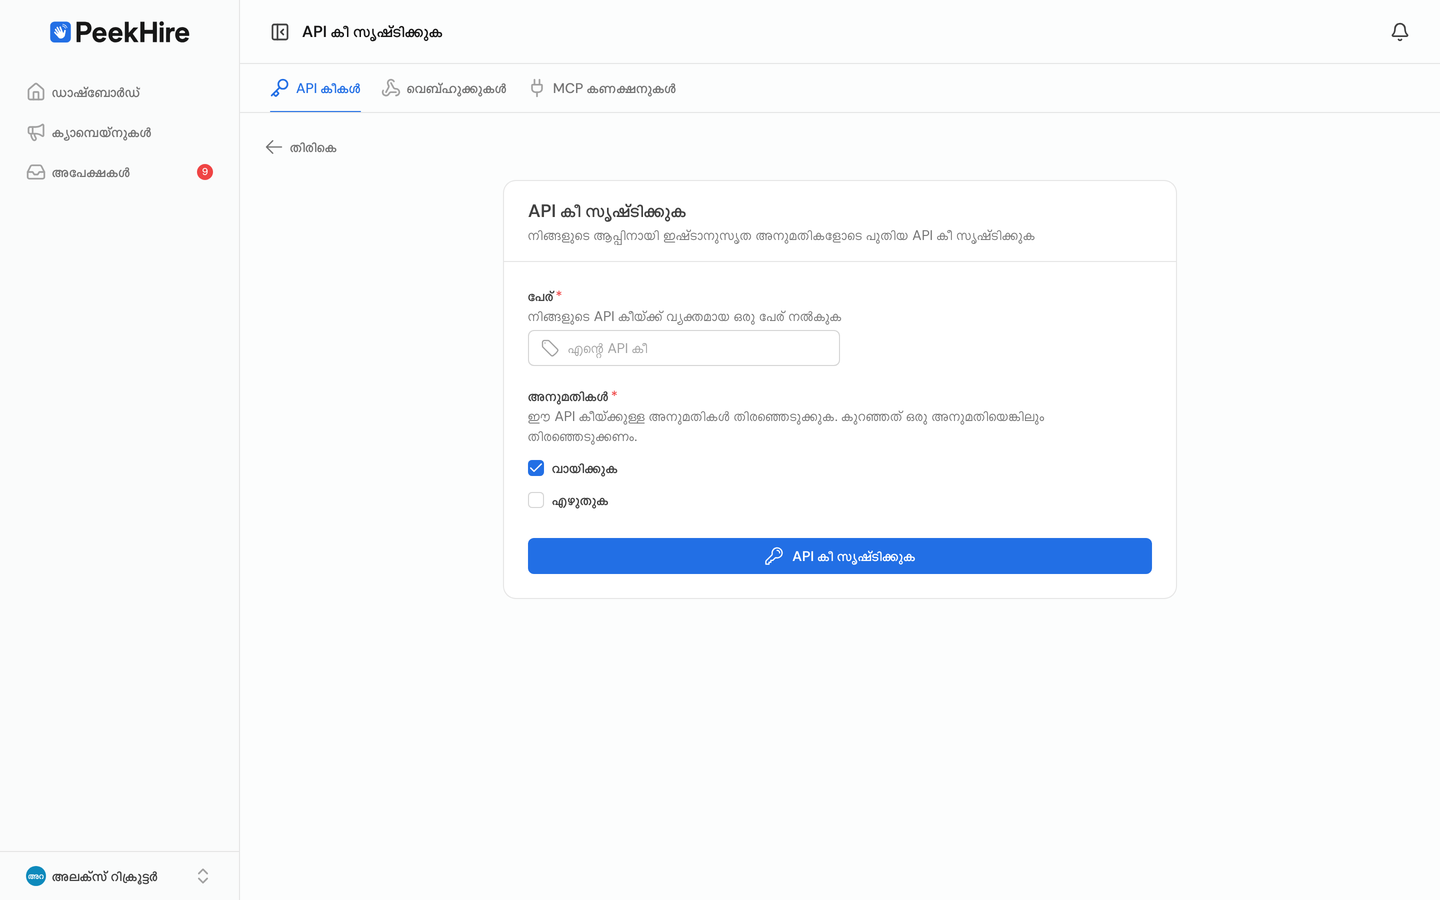
കീ സൃഷ്ടിക്കൽ
- ഡെവലപ്പർ ടൂളുകൾ → API കീകൾ → സൃഷ്ടിക്കുക എന്നതിലേക്ക് പോകുക.
- കീ എന്തിനുള്ളതാണെന്ന് ഓർക്കാൻ, അതിന് വ്യക്തമായ ഒരു പേര് നൽകുക (ഉദാ. Zapier ഇന്റഗ്രേഷൻ).
- കീ കാണിക്കുമ്പോൾ അതിന്റെ മൂല്യം പകർത്തുക — സുരക്ഷാ കാരണങ്ങളാൽ, പിന്നീട് അത് വീണ്ടും കാണാനാകില്ല.
കീ ഉപയോഗിക്കൽ
ഓരോ അഭ്യർത്ഥനയിലും കീ ബെയറർ ടോക്കണായി അയയ്ക്കുക:
curl https://your-api-host/api/v1/applications \
  -H "Authorization: Bearer YOUR_API_KEY"
അനുമതികൾ
ഓരോ കീയിലും അതിന് ചെയ്യാനാകുന്ന കാര്യങ്ങൾ പരിമിതപ്പെടുത്തുന്ന അനുമതികളുണ്ട്:
- വായന — ഡാറ്റ ലഭ്യമാക്കുക (ക്യാമ്പെയ്നുകൾ, അപേക്ഷകൾ, ഉപയോക്താക്കൾ എന്നിവയുടെ പട്ടിക കാണുകയും വിവരങ്ങൾ നേടുകയും ചെയ്യുക).
- എഴുത്ത് — ഡാറ്റ സൃഷ്ടിക്കുകയോ മാറ്റം വരുത്തുകയോ ചെയ്യുക.
ഇന്റഗ്രേഷന് ആവശ്യമായ അനുമതികൾ മാത്രം നൽകുക (ഏറ്റവും കുറഞ്ഞ അനുമതി). ഒരു സ്പ്രെഡ്ഷീറ്റിലേക്കോ ഡാഷ്ബോർഡിലേക്കോ ഡാറ്റ സമന്വയിപ്പിക്കാൻ വായന മാത്രമുള്ള കീ മതി; PeekHire-ൽ എന്തെങ്കിലും മാറ്റേണ്ടിവരുമ്പോൾ മാത്രം എഴുത്ത് കൂടി നൽകുക.
കീകൾ സുരക്ഷിതമായി സൂക്ഷിക്കൽ
- കീകളെ പാസ്വേഡുകൾ പോലെ കാണുക. കീ കൈവശമുള്ള ആർക്കും നിങ്ങളുടെ ഡാറ്റയിൽ പ്രവർത്തിക്കാനാകും.
- കീകൾ ഒരിക്കലും ഒരു റിപ്പോസിറ്ററിയിൽ ചേർക്കരുത് അല്ലെങ്കിൽ ക്ലയന്റ്-സൈഡ് കോഡിൽ ഇടരുത്.
- ഓരോ ഇന്റഗ്രേഷനും പ്രത്യേകം കീ ഉപയോഗിക്കുക, അങ്ങനെ മറ്റുള്ളവയെ ബാധിക്കാതെ ഒന്നിന്റെ ആക്സസ് റദ്ദാക്കാം.
- കീകൾ ഒരു സീക്രെറ്റ്സ് മാനേജറിലോ നിങ്ങളുടെ ടൂളിന്റെ ക്രെഡൻഷ്യൽ സ്റ്റോറിലോ സൂക്ഷിക്കുക; പ്ലെയിൻ ടെക്സ്റ്റായി സൂക്ഷിക്കരുത്.
കീ മാറ്റുന്നതും ആക്സസ് റദ്ദാക്കുന്നതും
ഒരു കീ പുറത്തായാൽ — അല്ലെങ്കിൽ നിശ്ചിത ഇടവേളകളിൽ കീകൾ മാറ്റുകയാണെങ്കിൽ — പുതിയ കീ സൃഷ്ടിച്ച്, ഇന്റഗ്രേഷൻ അപ്ഡേറ്റ് ചെയ്ത ശേഷം പഴയത് ഇല്ലാതാക്കുക. കീ ഇല്ലാതാക്കുന്നത് അതിന്റെ ആക്സസ് ഉടൻ റദ്ദാക്കും.