
Logowanie jednokrotne
Logowanie jednokrotne pozwala Twojemu zespołowi uzyskać dostęp do PeekHire przez dostawcę tożsamości, z którego już korzystasz — Okta, Microsoft Entra ID, Google Workspace, OneLogin lub dowolnego innego dostawcy obsługującego SAML 2.0. Nie potrzeba kolejnego hasła, a dostęp podlega zasadom, które już tam egzekwujesz.
Logowanie jednokrotne jest dostępne w planie Business i można z niego korzystać podczas 7-dniowego okresu próbnego. Konfigurację mogą przeprowadzić właściciele i administratorzy.
Zanim zaczniesz
Przygotuj dwie rzeczy: metadane aplikacji udostępniane przez dostawcę tożsamości oraz dostęp do strefy DNS każdej domeny e-mail, którą chcesz połączyć.
Łączenie dostawcy tożsamości
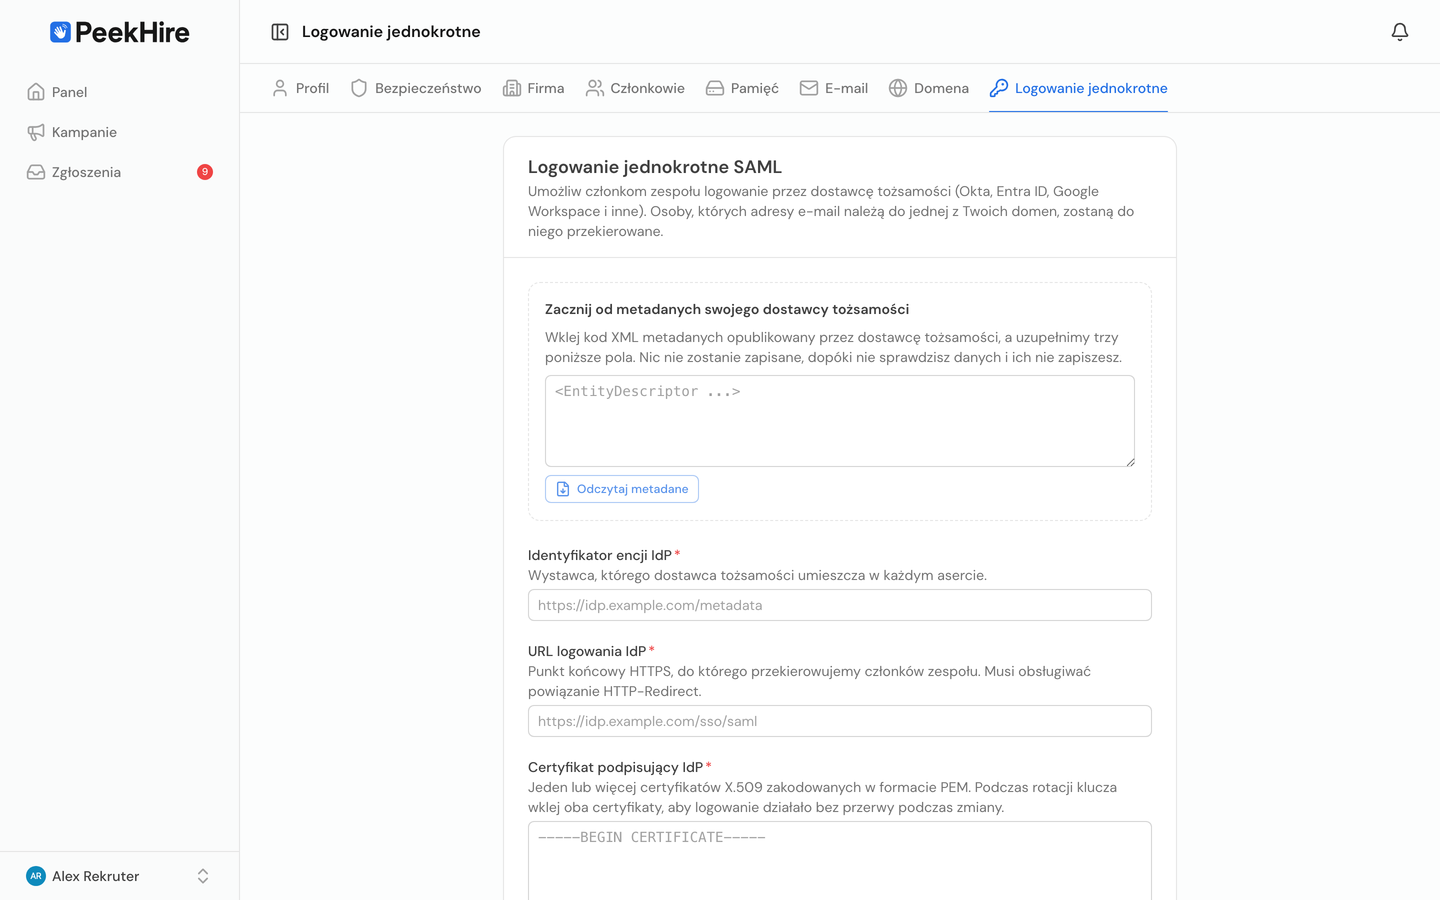
Przejdź do Konto → Logowanie jednokrotne.
- Zarejestruj PeekHire u swojego dostawcy tożsamości. Na stronie znajdziesz Identyfikator jednostki i URL ACS. Skopiuj obie wartości do utworzonej tam aplikacji SAML. Te wartości są przypisane do Twojego obszaru roboczego.
- Wróć z danymi. Wklej metadane XML udostępniane przez dostawcę w polu Rozpocznij od metadanych dostawcy tożsamości i wybierz Odczytaj metadane. Identyfikator jednostki, adres URL logowania i certyfikat podpisujący zostaną uzupełnione automatycznie. Możesz też ręcznie wpisać te trzy wartości.
- Dodaj swoje domeny e-mail. Z tego połączenia skorzystają wszystkie osoby, których adresy są w tych domenach. Nie można łączyć publicznych dostawców poczty, takich jak
gmail.com. - Zapisz.
Weryfikacja domeny
Domena nie będzie działać, dopóki nie potwierdzisz, że masz nad nią kontrolę. Dla każdej domeny na stronie wyświetla się rekord TXT:
| Pole | Wartość |
|---|---|
| Typ | TXT |
| Nazwa | _peekhire-sso.your-company.com |
| Wartość | peekhire-sso-verification=… |
Dodaj go do swojej strefy DNS, a następnie wybierz Zweryfikuj domenę. Zmiany DNS zwykle pojawiają się w ciągu kilku minut, ale może to potrwać dłużej. Dopóki domena nie zostanie zweryfikowana, nie będzie obsługiwać logowań ani egzekwować żadnych zasad.
Sprawdzanie konfiguracji
Opcja Sprawdź połączenie weryfikuje wszystko, co można sprawdzić bez przekierowywania kogokolwiek do dostawcy: Twój plan, weryfikację domen, certyfikat podpisujący i okres jego ważności, dostępność adresu URL logowania oraz możliwość utworzenia żądania logowania na podstawie Twoich ustawień. Przy każdej pozycji znajdziesz informację o problemie, zamiast samego komunikatu o niepowodzeniu.
Opcja Przetestuj logowanie otwiera rzeczywisty proces w nowej karcie, dzięki czemu możesz go przetestować przed swoim zespołem.
Opcje
Twórz konta przy pierwszym logowaniu. Nowe osoby zatwierdzone przez Twojego dostawcę automatycznie dołączają do obszaru roboczego jako członkowie. Wyłącz tę opcję, aby dostęp miały tylko zaproszone osoby.
Wymagaj logowania jednokrotnego dla tych domen. Wszystkie osoby z Twoich zweryfikowanych domen muszą korzystać z Twojego dostawcy. Logowanie hasłem, przez Google i Microsoft zostanie zablokowane. Tę opcję możesz włączyć dopiero po zweryfikowaniu domeny.
Właściciel obszaru roboczego jest zawsze zwolniony z tego wymogu. Jeśli dostawca tożsamości przestanie być dostępny, właściciel nadal może zalogować się hasłem i wyłączyć ten wymóg.
Zezwalaj na logowanie rozpoczęte u dostawcy tożsamości. Ta opcja pozwala rozpocząć logowanie z kafelka aplikacji u dostawcy zamiast w PeekHire. Zostaw ją wyłączoną, chyba że jej potrzebujesz: logowania, którego nie rozpoczęło PeekHire, nie da się powiązać z naszym żądaniem, dlatego jest ono weryfikowane wyłącznie na podstawie asercji.
Wymiana certyfikatu podpisującego
Gdy dostawca wymieni klucz podpisujący, wklej oba certyfikaty do pola certyfikatu, jeden po drugim. Logowanie będzie działać z użyciem każdego z nich, więc nikt nie straci dostępu. Usuń stary certyfikat po zakończeniu wymiany.
Synchronizacja kont
Logowanie jednokrotne określa, kto może uzyskać dostęp. Aby automatycznie tworzyć i dezaktywować konta, gdy dołączają nowe osoby i odchodzą, skonfiguruj również prowizjonowanie użytkowników. Zobacz Prowizjonowanie użytkowników (SCIM).
Sposoby logowania
Konto → Członkowie zawiera kolumnę Sposób logowania dla każdego członka: hasło, Google, Microsoft lub SSO. To najszybszy sposób, aby sprawdzić, kto jeszcze nie korzysta z logowania jednokrotnego.
Zmiana planu
Twoja konfiguracja zostanie zachowana po zmianie planu Business, ale połączenie przestanie umożliwiać logowanie. Członkowie otrzymają informację, aby skontaktować się z Tobą, i będą mogli zalogować się za pomocą adresu e-mail i hasła, ponieważ wymóg logowania jednokrotnego przestanie obowiązywać. Właściciele i administratorzy nadal będą mogli logować się przez dostawcę, więc możesz przywrócić plan z poziomu produktu. Wróć do planu Business, a wszystko wznowi działanie bez zmian.
Usuwanie połączenia
Opcja Usuń połączenie najpierw poprosi o potwierdzenie, ponieważ zmiana zaczyna obowiązywać od razu: nikt nie będzie już mógł logować się przez Twojego dostawcę, a zweryfikowane domeny zostaną usunięte, więc prowizjonowanie użytkowników nie będzie już dodawać nowych osób. Każda osoba, która logowała się dotąd wyłącznie przez logowanie jednokrotne, może ustawić hasło za pomocą opcji Nie pamiętasz hasła?, aby odzyskać dostęp. Aby później ponownie nawiązać połączenie, trzeba będzie jeszcze raz zweryfikować domeny.
Rozwiązywanie problemów
„Logowanie jednokrotne nie jest skonfigurowane dla tej domeny e-mail”. Adres nie należy do zweryfikowanej domeny. Sprawdź pisownię i upewnij się, że domena jest oznaczona jako zweryfikowana.
„Nie udało się ukończyć logowania jednokrotnego”. Asercja została odrzucona. Najczęstsze przyczyny to wygasły certyfikat podpisujący, certyfikat niezgodny z aktualnym certyfikatem dostawcy, niezgodność identyfikatora jednostki z skonfigurowaną wartością lub zbyt późne dostarczenie odpowiedzi. Najpierw wybierz Sprawdź połączenie.
„Ten adres należy już do innego obszaru roboczego”. Ten adres e-mail należy do członka innego obszaru roboczego PeekHire. Musi on opuścić tamten obszar roboczy, zanim dołączy do Twojego.
„Zbyt wiele prób logowania z Twojej sieci”. W krótkim czasie z jednego adresu sieciowego dotarło więcej prób logowania niż zwykle. Odczekaj kilka minut i spróbuj ponownie. W biurach, które współdzielą jeden adres, jest wystarczająco dużo miejsca na codzienne korzystanie.
**„Ten obsz���������������������������������������������������������������������������������������������������������������������������������������������������������������������������